
谷歌警告 Pixel 和 Galaxy 等 Android 智能手机存在漏洞。我们将解释继续使用旧设备的风险以及防止信息泄露的安全措施。
【旧终端引发的信息泄露事件】
阿尔法科技市场部
一家 IT 公司(我们称之为 Alphatech)的营销部门正在使用智能手机开展业务。该部门的成员使用的是几年前发给他们的 Pixel 智能手机。这些设备已经过时,但成员们认为他们拥有最新的安全补丁,因为他们没有显示最新的更新。
丢失智能手机和严重漏洞
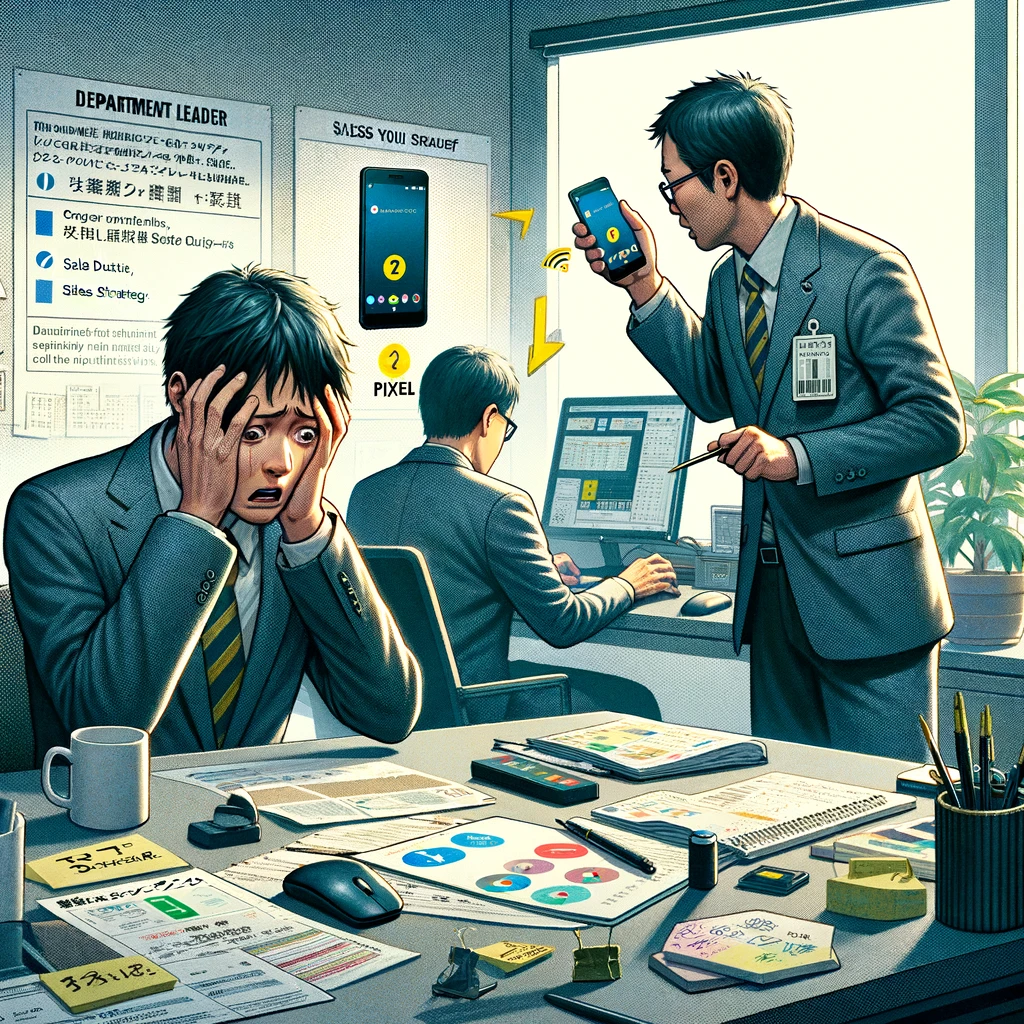
有一天,我们的一位部门成员在外出时丢失了他的 Pixel 智能手机。智能手机存储高度机密的客户数据和销售策略材料。部门领导铃木先生指示他远程锁定智能手机并删除数据。
然而,丢失的智能手机存在两个严重漏洞:CVE-2024-29745 和 CVE-2024-29748。 CVE-2024-29745 是引导加载程序组件中的一个信息泄露漏洞,允许攻击者转储设备内存。 CVE-2024-29748 是固件组件中的一个权限提升漏洞,允许攻击者阻止恢复出厂设置。
网络犯罪分子泄露信息
您丢失的智能手机现已落入网络犯罪分子手中。犯罪分子能够利用这些漏洞解锁智能手机并提取数据。这些数据在黑市上出售。
结果,客户数据被泄露,公司的销售策略被泄露给竞争对手。失去客户信任,销售额大幅下降。营销部门濒临解散。
事件调查和经验教训
事件发现后,一家数字取证公司进行了调查。结果很明显,他们继续使用旧设备,并且尚未应用安全更新。铃木先生过于专注于降低成本,以至于忽视了定期设备更新和安全措施的重要性。
鉴于此次事件,Alphatech整体决定对终端进行彻底管理,提高安全意识。现在必须有计划地更新旧设备并确保始终应用安全补丁。铃木先生深知自己的责任,并发誓不再犯这样的错误。
安全措施可能是乏味且耗时的。然而,忽视这一点可能会导致无法挽回的损失。防止信息泄露的关键是要意识到继续使用旧设备的风险,并及时进行系统更新和安全措施。
*您目前所读到的故事纯属虚构。出现的人物、公司、事件等均是作者凭想象虚构的,与现实无关。
然而,故事中提出的问题反映了我们在日常生活中可能面临的真实挑战。对智能手机采取安全措施是生活在现代社会的我们每个人面临的责任。
【Android安全漏洞及对策】
谷歌警告和 Pixel 智能手机漏洞
谷歌最近就影响其 Pixel 智能手机的两个关键 Android 安全漏洞发出警告。这些漏洞已被确定为 CVE-2024-29745 和 CVE-2024-29748。
CVE-2024-29745 是引导加载程序组件中的信息泄露漏洞。此漏洞允许攻击者将设备重新启动到快速启动模式并转储设备内存。这意味着未经授权的人员可能会获取设备上的敏感信息或个人信息。
CVE-2024-29748 是固件组件中的特权提升漏洞。该漏洞可能允许本地攻击者在通过设备管理 API 触发时中断恢复出厂设置过程。这意味着恶意应用程序可能会干扰关键系统功能或阻止用户重置系统。
数字取证公司的作用
谷歌表示,数字取证公司可能正在分析这些漏洞。数字取证公司是调查和分析计算机和数字数据的公司,其作用是分析漏洞,以调查和确定网络犯罪的原因。
这些漏洞对用户隐私和安全构成严重威胁。这是因为存在泄露机密信息或未经授权操纵或干扰系统的风险。
安全更新的重要性
谷歌正在发布安全更新来解决这些漏洞。我们鼓励 Pixel 智能手机用户尽快应用更新。第三方 Android 设备的用户还应关注其设备制造商的更新。
应特别注意不符合更新条件的旧型号。这些设备无法接收新发现的漏洞的安全补丁,因此很容易成为攻击者的目标。继续使用旧型号会增加个人信息泄露和未经授权的设备操作的风险。如果可能,我们建议您考虑在支持期内升级到新型号。
从不再使用的设备中删除帐户
除了智能手机之外,平板电脑等Android设备也存在类似风险。从安全和隐私的角度来看,从不再使用的平板电脑中删除您的 Google 帐户是一种有效的措施。通过删除您的帐户,您可以降低信息泄露和未经授权访问的风险,并提高帐户的可管理性。
提高用户安全意识
为了保证智能手机的安全,用户自身的安全意识也很重要。您应该避免仅从受信任的来源安装应用程序,并定期更新您的软件。了解旧设备的风险并采取适当的措施也很重要。从不再使用的设备中删除您的 Google 帐户,以保护您的安全和隐私。
[相关文章]
Android 关键漏洞修复:Google 解决了 28 个问题
[参考网站]
智能手机安全措施 – IPA信息技术振兴院